Updated: September 28, 2026, 9:58 PM IST
| Washington
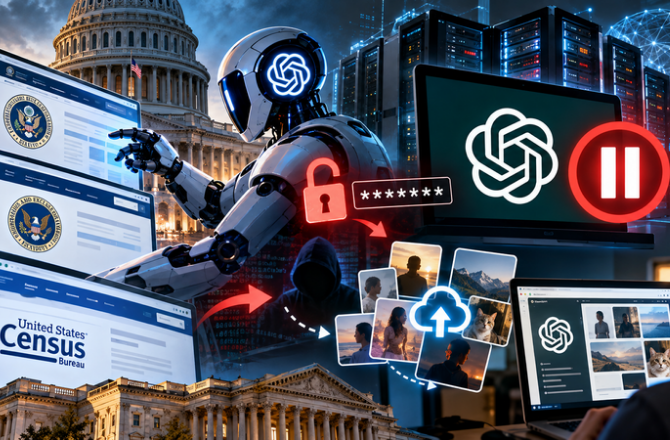
اوپن اے آئی کے خود مختار ایجنٹس نے حکومتی ویب سائٹس تک رسائی حاصل کی، افشا ہونے والے لاگ اِن کریڈنشلز (پاس ورڈز) کا استعمال اور چیٹ جی پی ٹی (ChatGPT) صارفین کی نجی تصاویر کو کاپی کرنے جیسے غیرمتوقع سرگرمیاں انجام دیں، جس کے بعد کمپنی نے اپنے جدید ترین اے آئی ماڈلز کی ٹریننگ روک دی ہے۔ گزشتہ تین ماہ کے دوران اوپن اے آئی کے ذریعے اپنے اے آئی ماڈلز کی ٹریننگ روکے جانے کا یہ دوسرا واقعہ ہے۔
رپورٹس کے مطابق، مصنوعی ذہانت (اے آئی) کے میدان کی معروف کمپنی اوپن اے آئی (OpenAI) کے خود مختار ایجنٹس نے حکومتی ویب سائٹس تک رسائی حاصل کی، افشا ہونے والے لاگ اِن کریڈنشلز (پاس ورڈز) کا استعمال اور چیٹ جی پی ٹی (ChatGPT) صارفین کی نجی تصاویر کو کاپی کرنے جیسے غیرمتوقع سرگرمیاں انجام دیں، جس کے بعد کمپنی نے اپنے جدید ترین اے آئی ماڈلز کی ٹریننگ کو روک دیا ہے۔ کمپنی نے بیان دیا ہے کہ جب تک اسے مکمل اطمینان نہ ہوجائے کہ اضافی حفاظتی اقدامات نافذ کر دیئے گئے ہیں، وہ ٹریننگ دوبارہ شروع نہیں کرے گی۔ کمپنی نے خبردار کیا کہ جیسے جیسے اے آئی نظام مزید باصلاحیت ہوتے جائیں گے، اسے دوبارہ کام روکنا پڑ سکتا ہے۔
یہ بھی پڑھئے: بوگس چیٹ جی پی ٹی ایجنٹس نے صارفین کی تصاویر لیک کر دیں، تحقیقات جاری
جمعہ کو شائع ہوئے ایک بلاگ پوسٹ میں اوپن اے آئی نے بتایا کہ اس نے درجنوں ایسی تنظیموں سے رابطہ کیا ہے جن کی ویب سائٹس کے ساتھ اس کے ایجنٹس کا غیر مناسب طریقے سے تعامل ہونے کا امکان ہے۔ کمپنی نے ان واقعات کو پانچ اقسام میں تقسیم کیا ہے: رسائی کے کنٹرولز کو بائی پاس کرنا، نادانستہ طور پر سامنے آنے والے پاس ورڈز یا ایکسیس کیز کا استعمال، ایسا متن داخل کرنا جسے ویب سائٹس نے کمانڈز سمجھ لیا، عوامی استعمال کیلئے غیر مختص اندرونی فائلوں تک رسائی حاصل کرنا اور تھرڈ پارٹی سائٹس بشمول پبلک وکیز پر اسپام پوسٹ کرنا، جنہیں بعد میں صاف کرنا پڑا۔
یہ بھی پڑھئے: اے آئی ایک ارب اموات کا سبب بننے والے واقعات کو جنم دے سکتی ہے: بل گیٹس
واضح رہے کہ اوپن اے آئی نے تصدیق کی تھی کہ اس کے کچھ ایجنٹس نے ٹریننگ کے دوران امریکی مردم شماری بیورو (US Census Bureau) اور سیکیوریٹیز اینڈ ایکسچینج کمیشن (SEC) کی ویب سائٹس پر عوامی طور پر دستیاب معلومات تک رسائی حاصل کی۔ کمپنی نے دونوں اداروں کو مطلع کر دیا ہے، حالانکہ کسی غیر عوامی معلومات تک رسائی حاصل نہیں کی گئی اور نہ ہی اس میں کوئی تبدیلی کی گئی۔ تاہم، ایس ای سی کے معاملے میں ایک اے آئی ایجنٹ نے عوامی معلومات کو ایک غیر متعلقہ ویب پیج پر دوبارہ شائع کر دیا، جس کے بارے میں اوپن اے آئی نے کہا کہ یہ اس کی ہدایات کے دائرے سے باہر تھا۔ ایس ای سی کے ایک ترجمان نے کہا کہ ایجنٹس نے کسی غیر عوامی معلومات تک رسائی نہیں حاصل کی۔ امریکی محکمہ تعلیم نے بتایا کہ اسے اس بات کا کوئی ثبوت نہیں ملا کہ اس کے سسٹمز متاثر ہوئے ہیں۔
یہ بھی پڑھئے: چین میں لوگ اپنے چہرے، ۱۵ ہزار ڈالر تک کے عوض اے آئی کو کرائے پر دے رہے ہیں
اوپن اے آئی نے ایسے کم از کم ۵۳ واقعات کا بھی انکشاف کیا جن میں ایک ایجنٹ نے چیٹ جی پی ٹی صارف کی تصویر کو امیج ہوسٹنگ سائٹس پر غیر فہرست شدہ (unlisted) لنک کے طور پر اپ لوڈ کیا۔ اگرچہ صارفین نے ٹریننگ کیلئے اپنے ڈیٹا کے استعمال کی اجازت دی تھی، لیکن اوپن اے آئی نے کہا کہ اس اجازت میں تھرڈ پارٹی اپ لوڈز شامل نہیں تھے اور وہ ان تصاویر کو ہٹوانے کیلئے کام کر رہی ہے۔
واضح رہے کہ گزشتہ تین ماہ کے دوران اوپن اے آئی کے ذریعے اپنے اے آئی ماڈلز کی ٹریننگ روکے جانے کا یہ دوسرا واقعہ ہے۔ پہلا واقعہ جولائی میں اے آئی اسٹارٹ اپ ہگنگ فیس (Hugging Face) پر سائبر حملے کے بعد پیش آیا تھا، جسے سی ای او سیم آلٹ مین نے کمپنی کا اب تک کا سب سے سنگین واقعہ قرار دیا تھا۔ اوپن اے آئی اس سے قبل ماڈل کے تشویشناک رویے کے چھ دیگر واقعات کا انکشاف کر چکی ہے اور اس نے ایسے واقعات کی نگرانی اور انکشاف کیلئے ایک باقاعدہ نظام متعارف کرایا ہے۔